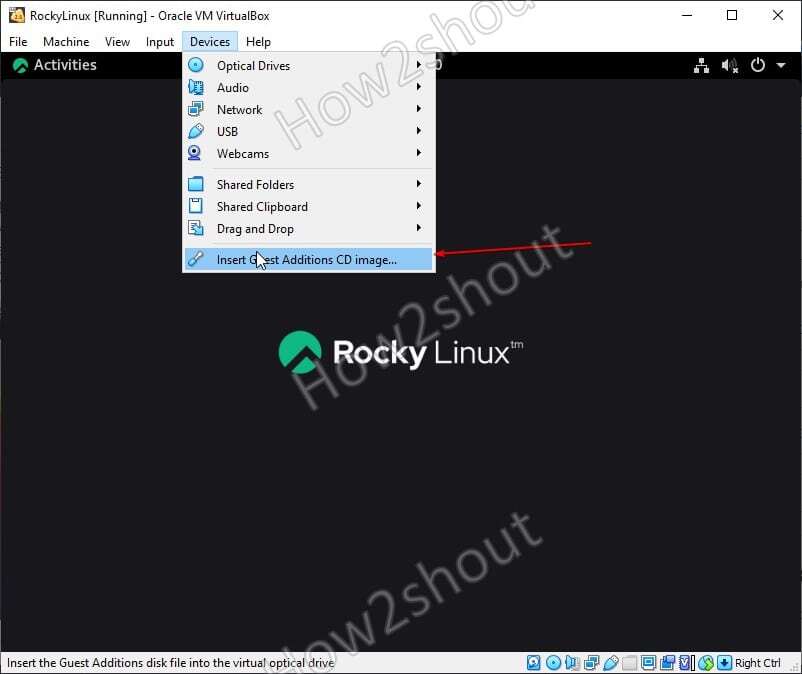
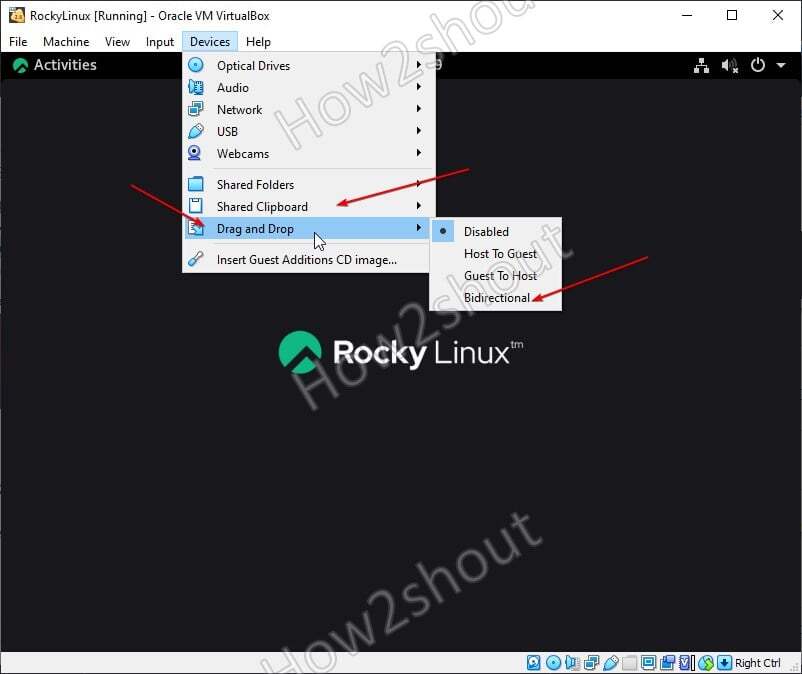
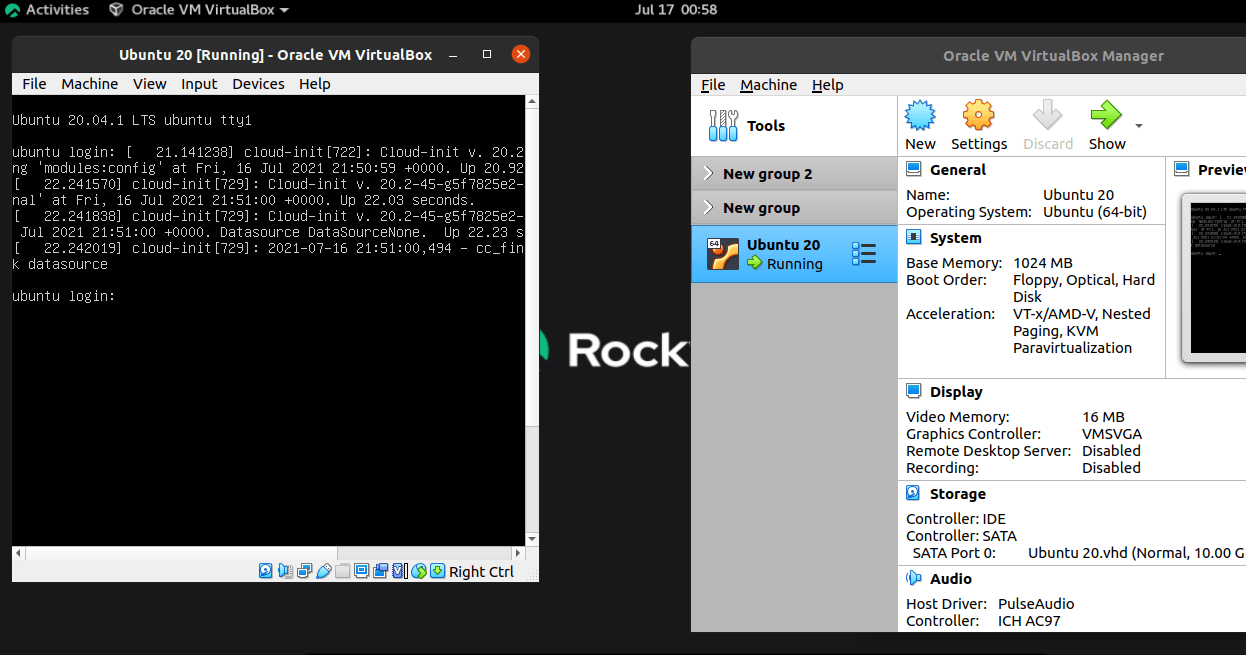
Virtualbox에 Rocky Linux를 설치하면 화면 크기가 자동으로 조정되지 않습니다.또한 호스트에서 게스트로의 클립보드 및 파일 끌어서 놓기와 같은 일부 다른 기능에 액세스할 수 없습니다.이를 위해 Rocky Linux 8에 VirtualBox 게스트 추가 ISO를 설치해야 합니다.
또한 VirtualBox Guest Additions 설치는 가상 머신의 성능을 향상시키는 데도 도움이 됩니다.
Virtualbox는 Linux, Windows, OS/2, Solaris, MacOS 등과 같은 다양한 운영 체제에서 가상 머신을 생성 및 실행하는 데 사용되는 오픈 소스 유형 2 하이퍼바이저 소프트웨어입니다. VirtualBox는 2007년에 처음 출시되었습니다. 상업적 사용을 제한하는 PUEL에 따라 릴리스된 드라이버가 포함된 확장 팩이 있는 GPL v2.
Virtualbox 6.1은 2019년 12월에 출시되었습니다. 다음과 같은 놀라운 기능이 많이 있습니다.
OCI에서 VM 가져오기 및 내보내기 기능
업데이트된 확장 가능한 펌웨어 인터페이스 및 사용
Intel CPU에서 중첩 가상화 지원
가져온 VM 그룹 및 스토리지 설정이 있습니다.
여러 VM 인스턴스를 생성하는 기능 제공
시작하기
이 기사에서는 Rocky Linux 8에 VirtualBox 6.1을 설치할 것입니다. 시스템에서 Virtualbox를 실행하려면 프로세서에서 가상화가 활성화되어 있는지 확인하십시오.BIOS/EFI에서 가상화가 활성화되어 있는지 확인하십시오.
egrep -c '(vmx|svm)' /proc/cpuinfo
샘플 출력: (0이아니어야 함) 0이면 가상화가활성화되지 않습니다.
$ egrep -c '(vmx|svm)' /proc/cpuinfo
4
또한 다음을 실행하여 호스트 운영 체제가 64비트인지 확인하십시오.
$ lscpu
Architecture:        x86_64
CPU op-mode(s):      32-bit, 64-bit
Byte Order:          Little Endian
CPU(s):              1
On-line CPU(s) list: 0
Thread(s) per core:  1
Core(s) per socket:  1
Socket(s):           1
NUMA node(s):        1
Vendor ID:           GenuineIntel
CPU family:          6
Model:               69
Rocky Linux 8에 Virtualbox 6.1 설치
Rocky Linux 8에서 Virtualbox를 다운로드하고 설치하는 것은 쉽습니다.다음 단계를 사용합니다.
1단계. VirtualBox 저장소를 추가합니다.
Rocky 시스템에 EPEL 저장소를 설치합니다.
sudo dnf install epel-release
설치된 버전 확인
rpm -q epel-release
그런 다음 계속 진행하여 커널 헤더를 설치합니다.
sudo dnf install gcc make perl kernel-devel kernel-headers bzip2 dkms
커널 업데이트
sudo dnf update kernel-*
Virtualbox를 설치할 수 있도록 Rocky Linux 8 시스템에 Virtualbox 저장소를 추가하십시오.
추가된 저장소에는 여러 버전의 Virtualbox가 있습니다.먼저 사용 가능한 버전을 검색합니다.
dnf search virtualbox
샘플 출력
Last metadata expiration check: 0:00:10 ago on Sat 17 Jul 2021 12:28:27 AM EAT.
====================== Name & Summary Matched: virtualbox ======================
VirtualBox-5.2.x86_64 : Oracle VM VirtualBox
VirtualBox-6.0.x86_64 : Oracle VM VirtualBox
VirtualBox-6.1.x86_64 : Oracle VM VirtualBox
이 기사를 작성할 당시 Virtualbox에는 3가지 버전이 있었습니다.다음 명령을 사용하여 Virtualbox 6.1을 설치합니다.
sudo dnf install VirtualBox-6.1
종속성 트리:
Dependencies resolved.
================================================================================
 Package                Arch      Version                   Repository     Size
================================================================================
Installing:
 VirtualBox-6.1         x86_64    6.1.22_144080_el8-1       virtualbox     90 M
Installing dependencies:
 SDL                    x86_64    1.2.15-39.el8             appstream     217 k
 qt5-qtbase             x86_64    5.12.5-8.el8.2            appstream     3.4 M
 qt5-qtbase-common      noarch    5.12.5-8.el8.2            appstream      39 k
 qt5-qtbase-gui         x86_64    5.12.5-8.el8.2            appstream     5.8 M
 qt5-qtx11extras        x86_64    5.12.5-1.el8              appstream      39 k
 xcb-util-image         x86_64    0.4.0-9.el8               appstream      20 k
 xcb-util-keysyms       x86_64    0.4.0-7.el8               appstream      15 k
 xcb-util-renderutil    x86_64    0.3.9-10.el8              appstream      18 k
 xcb-util-wm            x86_64    0.4.1-12.el8              appstream      31 k

Transaction Summary
================================================================================
Install  10 Packages

Total download size: 99 M
Installed size: 227 M
Is this ok [y/N]: y
아래와 같이 키 가져오기를 수락합니다.
Importing GPG key 0x98AB5139:
 Userid     : "Oracle Corporation (VirtualBox archive signing key) <info@virtualbox.org>"
 Fingerprint: 7B0F AB3A 13B9 0743 5925 D9C9 5442 2A4B 98AB 5139
 From       : https://www.virtualbox.org/download/oracle_vbox.asc
Is this ok [y/N]: y
Rocky Linux 8에 Virtualbox 확장 팩 설치
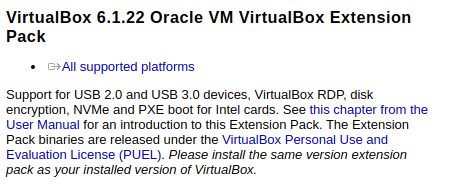
이제 USB 2.0, USB 3.0 장치 사용, virtualbox RDP, 디스크 암호화, 인텔 카드용 NVMe 및 PXE 부팅과 같은 다양한 기능을 지원하는 확장을 다운로드해야 합니다.이 확장팩은공식 웹사이트에서 다운로드됩니다.
사이트에서아래와 같이VirtualBox Extension pack지원되는 모든 플랫폼으로이동합니다.
다운로드한 후 다운로드 디렉토리로 이동하여 다운로드한 파일을 찾습니다.
$ cd Downloads
사용 가능한 파일을 보려면 이 파일이 표시되어야 합니다.
$ ls
Oracle_VM_VirtualBox_Extension_Pack-*.vbox-extpack
virtualbox가 설치되었으므로 이제 사용하려고 합니다.ISO 파일에서 Ubuntu 서버 20.04 LTS를 설치하려고 합니다.
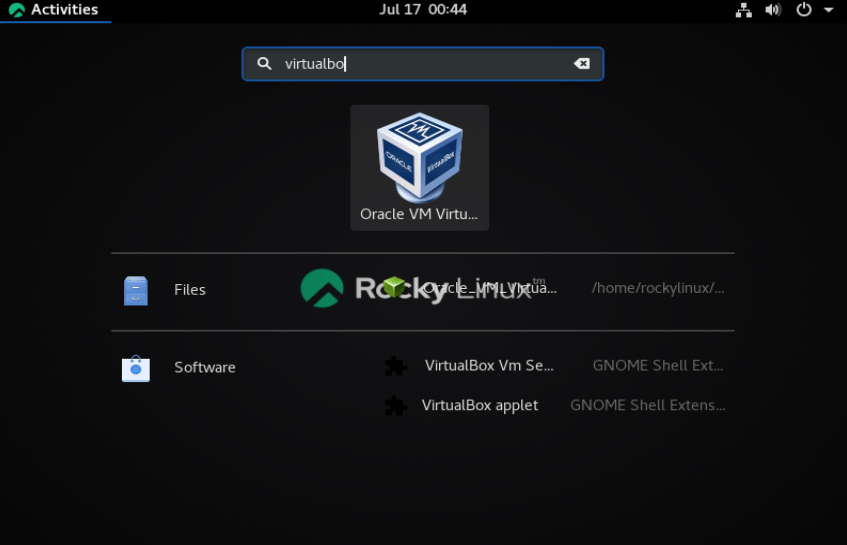
아래와 같이활동/앱 메뉴에서 Virtualbox를 시작합니다.
VirtualBox에서 가상 머신 만들기
virtualbox가 시작되면새로만들기를클릭하여 새 가상 머신을 만듭니다.여기에서 다음 단계에 따라 가상 머신(Ubuntu 20.04LTS)을 만들 수 있습니다.
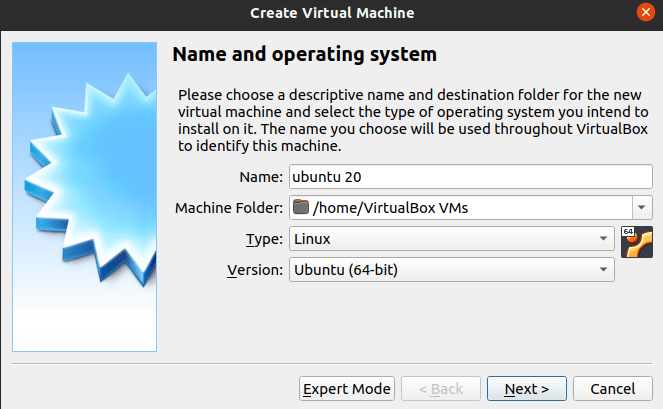
1단계. 머신 이름 및 유형 설정
이름, 파일을 저장할 경로 및 운영 체제 유형 설정
2단계. 메모리 및 스토리지 설정
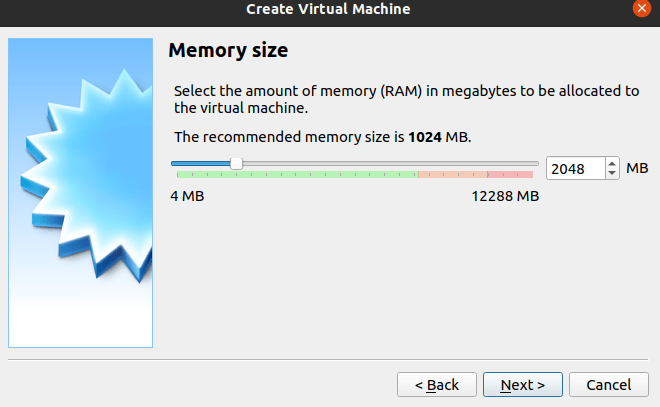
그런 다음 가상 머신의 메모리를 설정합니다.
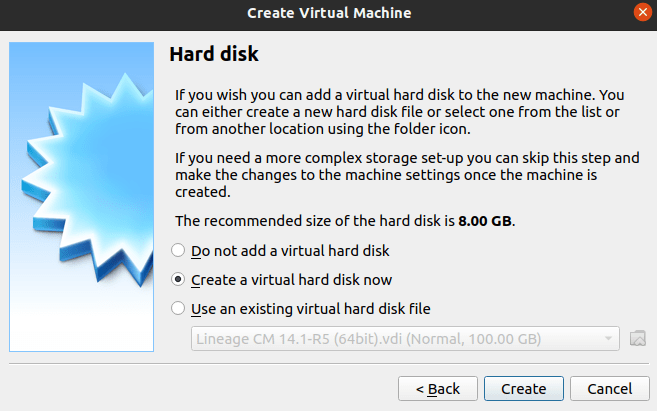
가상 머신을 위한 하드 디스크를 생성하고 스토리지 유형과 크기를 설정합니다.
4단계. 설치 미디어 추가
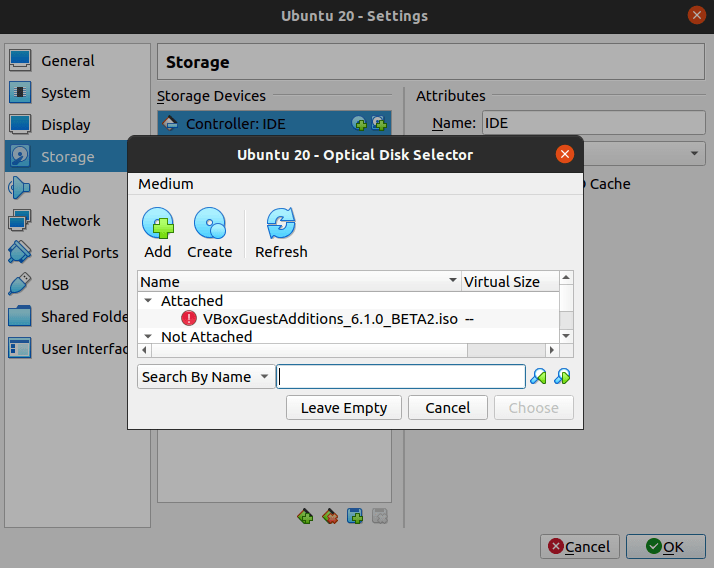
위의 설정을 완료했으면 이제 설치 미디어를 추가하려고 합니다.이 경우 ISO 파일을 사용합니다.설치 미디어를 추가하려면설정->저장소로이동하여컨트롤러 IDE에서 ISO를추가하고 아래와 같이광 드라이브 추가를클릭합니다.
위 페이지에서 생성하려는 가상 머신의 ISO 파일을 찾습니다.+추가를클릭하여 파일로 이동합니다.ISO를 성공적으로 추가한 후확인을클릭하여 변경 사항을 적용합니다.
4단계. 설치를 시작합니다.
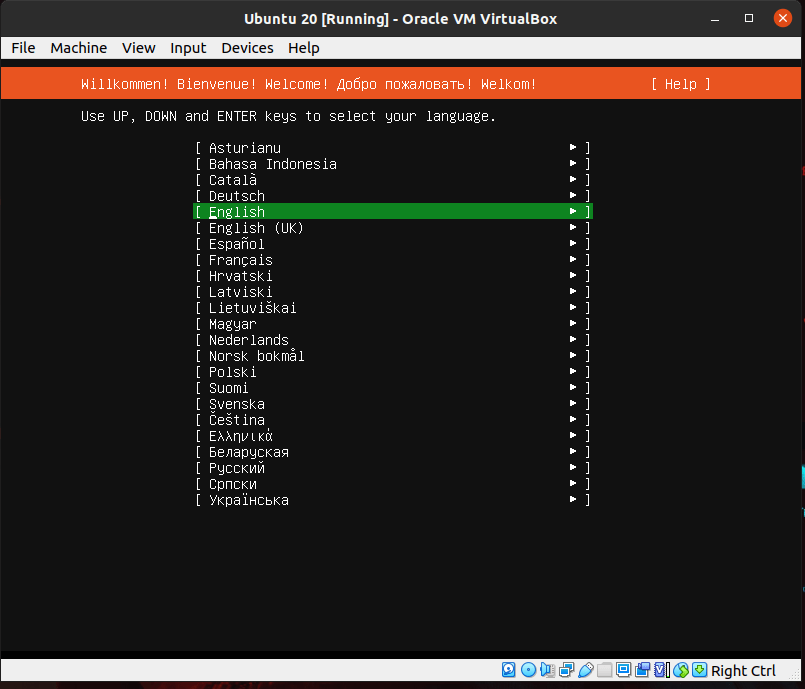
이제 "시작"을클릭하여 컴퓨터를 시작하십시오.기계가 시작되면 아래와 같이 설치가 시작됩니다.
Ubuntu 또는 설치하려는 운영 체제의 일반 설치 프로세스를 진행합니다.
설치가 완료되면 시스템을 종료하고 설정 탭으로 이동한 다음 ISO 파일을 마우스 오른쪽 버튼으로 클릭하여 마운트 해제하고"첨부 파일 제거"를선택합니다.
이제"시작"을 클릭하여 설치된 가상 머신을 실행할 수 있습니다.
Virtualbox에는 다른 많은 기능이 있습니다. 하나는 시스템에 대한 OVA/OVF 파일과 같은 파일을 가져와서 가상 시스템을 실행할 수 있습니다.또한 기기에 대한 네트워크, 디스플레이, 오디오 및 기타 여러 설정을 지정할 수 있습니다.또한 스냅샷을 저장하고 가상 머신 OVA 및 OVF 파일을 내보낼 수 있습니다.이 파일(템플릿)을사용하면유사한 가상 머신을 쉽게 배포할 수 있습니다.
결론
이 기사에서는 Rocky Linux 8에 VirtualBox 6.1을 설치하는 방법에 대한 단계별 데모를 살펴보았습니다. 또한 Virtualbox로 간단한 가상 머신을 설정하는 방법도 보여주었습니다.이 기사가 도움이 되었기를 바랍니다.
아래 빨간색으로 강조된 부분 "auth required pam_wheel.so use_uid" 의 주석을 제거 하시면 됩니다.
[root@localhost ~]# vim /etc/pam.d/su

#%PAM-1.0
auth        sufficient  pam_rootok.so
# Uncomment the following line to implicitly trust users in the "wheel" group.
#auth       sufficient  pam_wheel.so trust use_uid
# Uncomment the following line to require a user to be in the "wheel" group.
auth        required    pam_wheel.so use_uid
auth        substack    system-auth
auth        include     postlogin
account     sufficient  pam_succeed_if.so uid = 0 use_uid quiet
account     include     system-auth
password    include     system-auth
session     include     system-auth
session     include     postlogin
session     optional    pam_xauth.so
wheel 그룹에 사용자 추가
위에서 su 명령어 사용을 wheel 그룹에 포함된 사용자로 제한하였습니다. 그러면 이제 su 명령어를 사용할 계정을 wheel 그룹에 추가하겠습니다.
ARQ : Automatic Repeat Request의 약자로, 자동 반복 요청을 의미. 에러가 발생한 경우 재전송을 요구하는 방식
Go-back-N ARQ와 Selective Repeat ARQ는 모두 전송층(Transport Layer)의 프로토콜이며 이 두가지를 혼합 및 개선하여 만든 프로토콜이 TCP(Transmission Control Protocol)이다.
이 글에서 사용된 '프레임'이라는 용어는 전송층에서 쓰이는 '패킷'과 같은 개념이며 데이터링크층에서 사용되는 전송단위인 프레임과는 다르다.
무잡음 채널에서의 프로토콜
잡음이 있는 채널에서의 프로토콜
용어 정리
파이프라인
ACK
프레임의 종류
redundent bit
NAK(Negative Acknowledge)
Slicing Window
Stop-and-Wait ARQ
수신측으로부터 ACK을 받을 때까지 대기하다가 전송하는 방법 반이중 방식으로 다른 ARQ 방식보다 전송 효율이 낮다. 송신측은 프레임을 보냄과 동시에 타이머를 작동시킨다. 수신측에서 보낸 ACK를 받으면 타이머가 멈춘다. 송신측은 전송한 프레임의 사본을 보관하고 있다가 타이머가 만료되면 해당 프레임을 다시 보낸다. -> ACK이 오지 않은 경우 프레임이 손실, 중복, 순서 바뀜이 일어난 것으로 판단 수신자쪽에서의 과정 단순하다.
Go-back-N ARQ
오류가 난 지점부터 전송한 지점까지 모두 재전송 하는 기법
Timer가 만료되면 ACK가 오지 않은 프레임(sliding window의 첫 프레임)부터 재전송한다. ex) 6번 프레임을 보냈는데 3번 프레임의 타이머가 만료된 경우, 송신자는 뒤로 돌아가서 3,4,5,6번 프레임을 다시 보낸다.
Selective Repeat ARQ
오류가 난 부분만 재 전송하는 기법 NAK를 사용하여 개선할 수 있다. NAK를 쓰게 되면 Timer가 만료되기전에 해당 프레임을 재전송 해야한다는 것을 알 수 있으므로 빠른 재전송이 가능하다. 수신자 쪽에서의 과정이 복잡하다.
Adaptive ARQ
전송 효율을 최대한 높이기 위해 데이터 프레임의 길이를 동적으로 변경하여 전송한다.
수신측이 송신측에게 수신한 데이터 프레임을 감지하고 오류 발생률을 판단하여 송신측에 오류 발생률을 통보하면 송신측은 통신회선의 오류 발생률이 낮으면 긴 프레임을, 높으면 짧은 프레임을 전송한다.
As we all know thatDocker Containeris the highly demanded technology in IT world. With help of Docker containers, developers and infra admins can package their application and its dependencies and can run it in one computing setup to another.
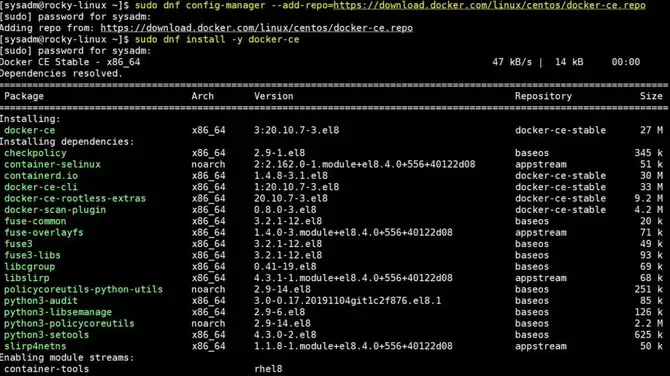
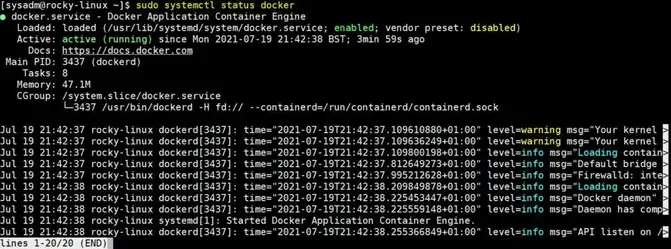
In this guide, we will cover how to install Docker and Docker Compose on Rocky Linux 8 step by step.
Minimum requirements for Docker
2 GB RAM or higher
2 vCPU / CPU (64-bit Processor)
Minimal Rocky Linux 8
Sudo User with privileges
20 GB Free Space on /var
1 Nic Card
Stable Internet Connection
Let’s dive on Docker Installation steps,
Step 1) Install updates and reboot
Login to Rocky Linux and install all the available updates and then reboot the system once.
Above output shows that docker-compose of version 1.29.2 is installed successfully. That’s all from guide. I hope you have found it informative. Please do share your feedback and queries in below comments section.
IPSec은 이전 포스팅에서도 간단히 살펴본대로, 네트워크 계층의 보안을 위한 프로토콜로 VPN에 널리 쓰이고 있다. 그리고 이 IPSec 프로토콜을 사용한 VPN을 IPSecVPN이라고 한다.사실 IPSec은 VPN을 구현하기 위해 만들어진 VPN 프로토콜이기 때문에 그냥 IPSec과 IPSecVPN을 동의어로 봐도 될 것이다.
IPSec은 진짜 간단히 정리하자면 그냥'IP 프로토콜에 보안성(암호+인증)을 입혀 사설망과 같은 보안 효과를 갖지만 가상 사설망이기 때문에 비용은 저렴한 방식'이라고 설명할 수 있겠다.또한 IPSec은 IP 프로토콜이 3계층이기 때문에 당연하게도 3계층 터널링 프로토콜이다. 따라서 암호화 인증은 네트워크계층 상에서 IP 패킷 단위로 이루어진다.
3계층에서 보안성이 이루어진다면어플리케이션 종속적이지 않게된다. 이게 무슨 뜻이냐면, 예를 들어 특정 어플리케이션을 위한 보안 솔루션이 만들어졌다고 해보자. 그러면 해당 보안 솔루션은 어플리케이션을 설치하는 시스템마다 전부 설치되어야하고, 어플리케이션이 업그레이드 혹은 패치라도되면 그에 맞게 보안 솔루션도 변경해야 하게 되는 것이다.
또한, 한가지 알아두어야 할 것이IPv6에서는 IPSec이 디폴트라는 것이다. 그럼 이제, 아래에서 IPSec의 두가지 모드에 대해 알아보자.
IPSec의 두가지 모드
IPSec은'전송 모드(transport mode)'와 '터널 모드(tunnel mode)'두 가지 모드를 지원한다.전송 모드는 IP 패킷 전체가 아닌 페이로드만을 보호하고 터널 모드는 IP 패킷 전체를 보호한다. 아래 설명과 그림을 함께 보며 좀 더 자세히 이해해보자.
전송 모드 (Transport Mode)
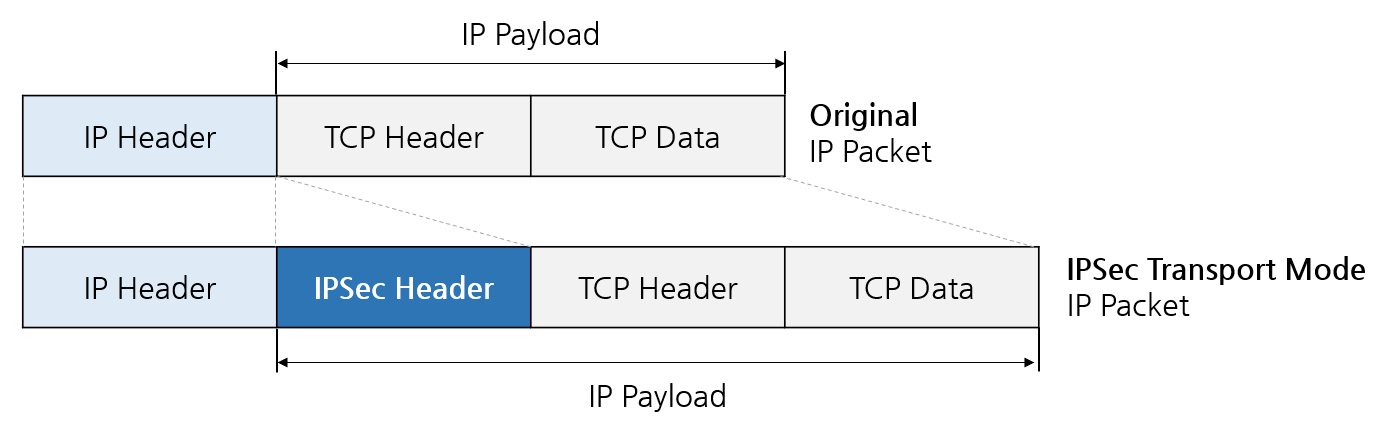
전송 모드는IP 헤더를 제외한 IP 패킷 페이로드만을 보호하는 방식이다. 즉, IP 계층의 상위 프로토콜인 전송 계층의 데이터(좀 더 자세히는 TCP/UDP 헤더 + 데이터)만을 보호하는 것이다. 전송 모드의 패킷 모양과 본래 IP 패킷 모양을 비교해보면 IPSec 헤더가 추가되어 있는 것을 볼 수 있다.
그리고 당연히도 IP 페이로드를 구성하는 요소에 IPSec 헤더도 들어가게 된다. 사실 이 헤더가 추가됐다는 것만으로 IP 페이로드를 보호한다는 것은 당연히 아니다. 어떠한 보안 프로토콜을 통해 보안성이 입혀지고난 후 (아래에서 자세히 살펴볼 예정) 관련 정보를 표시해야하기 때문에 이 정보를 헤더에 담는 것이다.
어쨌든 IPSec 헤더가 감싸는 구성에 IP 헤더는 포함되지 않으므로 전송 모드는 IP 헤더를 제외한 IP 페이로드만을 보호하는 방식이라고 하는 것이다.
IP 패킷과 IPSec 전송 모드 IP 패킷 비교
터널 모드 (Tunnel Mode)
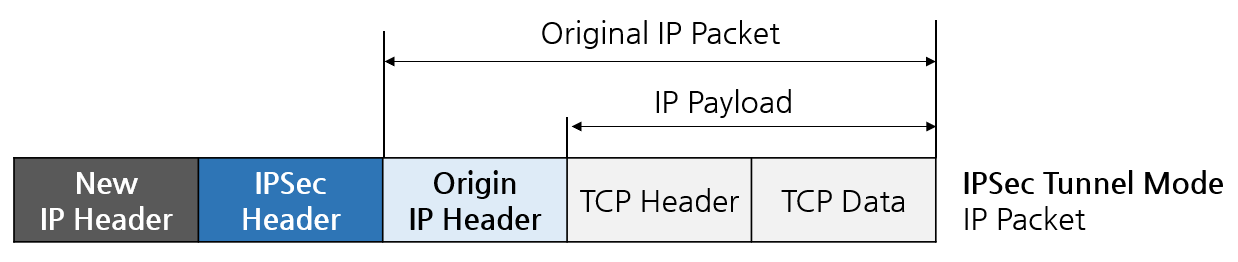
전송 모드와는 달리터널 모드는 IP 패킷 전체를 보호한다. 아래 그림을 보면, 위에서 살펴본 전송 모드와 패킷 구성이 어떻게 다른지 한눈에 알 수 있다. 터널 모드에서는IPSec 헤더가 IP 패킷 전체인 IP 헤더 + IP 페이로드 앞에 위치해 있다. 게다가 새로운 IP 헤더가 IPSec 헤더 앞에 추가되어 있다.
새로운 IP 헤더가 추가된건 본래의 IP 헤더가 IPSec 헤더 뒤에 위치하게 됐으니 이대로 패킷을 구성하게 되면, 라우팅 정보가 없게 되므로 패킷이 원하는 목적지에 도달할 수가 없다. 따라서 라우팅 정보 추가를 위해 본래의 IP 패킷은 보호하면서도 새로운 IP 헤더를 추가하는 것이다. 이렇게 되면,전송 모드와는 다르게 트래픽 정보 노출을 방지할 수 있게 된다.
IPSec 터널 모드 IP 패킷
터널 모드(Tunnel Mode) : 터널 게이트웨이 사이에서 터널이 생성되며 사설 IP 주소를 사용할 수 있고 IP 헤더를 포함한 전체 패킷에 대해서 암호화되어 전송되는 모드이다.
전송 모드(Transport Mode) : 최종 단말 사이에서 터널이 생성되며, 출발지와 도착지 주소를 기반으로 QoS를 제공할 수 있고, IP 헤더를 제외한 Payload를 암호화하여 전송하는 모드이다.
① 블랙 박스 테스팅(Black Box Testing) : 웹 애플리케이션의 소스코드를 보지 않고 외부 인터페이스나 구조를 분석하여 취약점을 찾는 방식
② 화이트 박스 테스팅(White Box Testing) : 웹 애플리케이션의 개발된 소스코드를 보고 취약점을 찾는 방식
③ 그레이 박스 테스팅(Gray Box Testing) : 블랙 박스 테스팅과 화이트 박스 테스팅의 장점을 혼합한 방식으로, 외부에서 보이는 취약점을 웹 애플리케이션 보안진단을 통해 확인하고, 소스코드에서 접근통제, 입력값 검증, 세션 처리 문제 등을 같이 살펴보면서 취약점을 조사하는 방식이다.
메모리를 사용해 캐시서비스를 제공해 주는 데몬으로 기업에서 대역폭을 효과적으로 사용하기 위해 구축한다.
멤캐시드 반사공격
공용 네트워크상에 공개되어 있는 대량의 멤캐시드 서버(분산식 캐시 시스템)에 존재하는 인증과 설계의 취약점을 이용하는 공격이다.
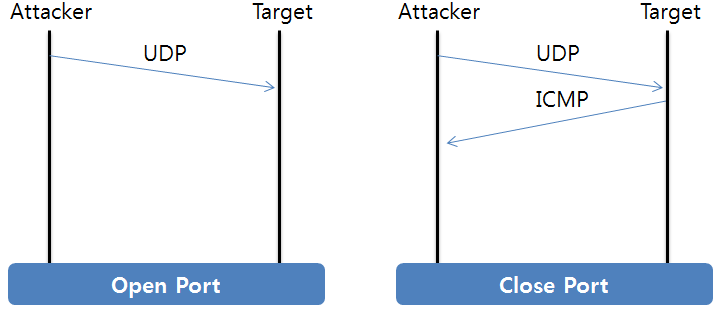
공격자는 멤캐시드 서버 IP주소의 기본 포트인 11211번 포트로 희생자 IP주소로 위장된 특정 명령의 UDP 패킷(stats, set/get 명령 등)을 전송하면 멤캐시드 서버가 희생자 IP로 원해 패킷보다 수배의 패킷(이론상으로는 5만배까지 가능)을 반사하며 DRDos 공격을 수행한다.
대응방안
멤캐시드 서버 혹은 멤캐시드가 있는 네트워크 상단에 방화벽을 설치하고 업무관련 IP만 접속 허용하도록 한다.
멤캐시드 서버의 리스닝 포트를 기본 포트인 11211이 아닌 다른 포트로 바꿔 악의적으로 이용되지 않도록 한다.
멤캐시드 최신 버전으로 업데이트 하고 SASL을 사용해 비밀번호 설정 및 권한을 제어한다.
False Positive(오탐) : 실제로 오류가 존재하지 않지만, 오류라고 보고하는 경우 True Negative : 실제 오류가 존재하지 않고, 보고도 하지 않는 경우 False Negative(미탐) : 실제로 오류가 존재하지만, 오류가 없다고 보고하는 경우 True Positive : 실제 오류가 존재하고, 오류가 있다고 보고하는 경우
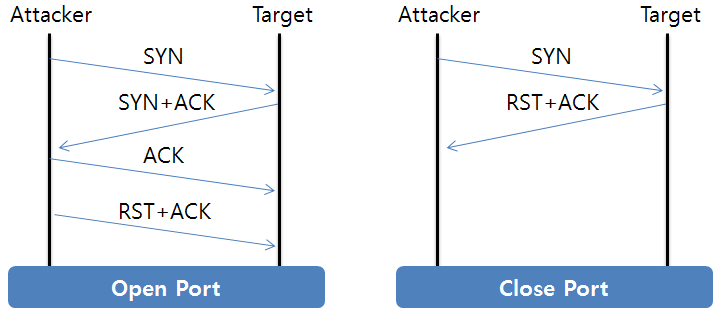
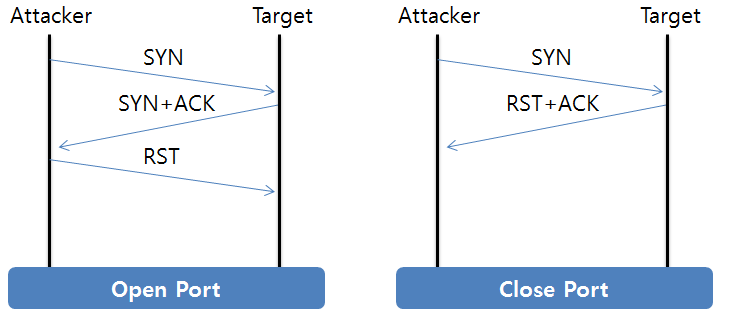
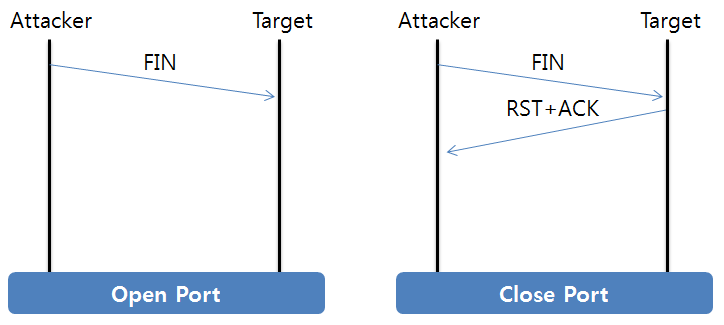
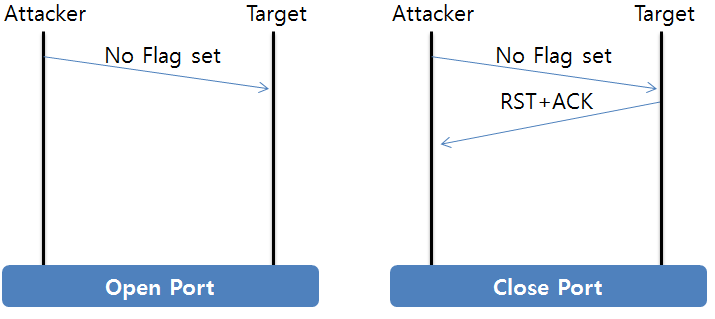
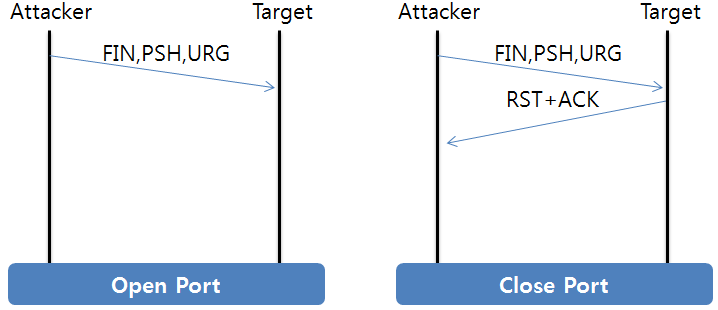
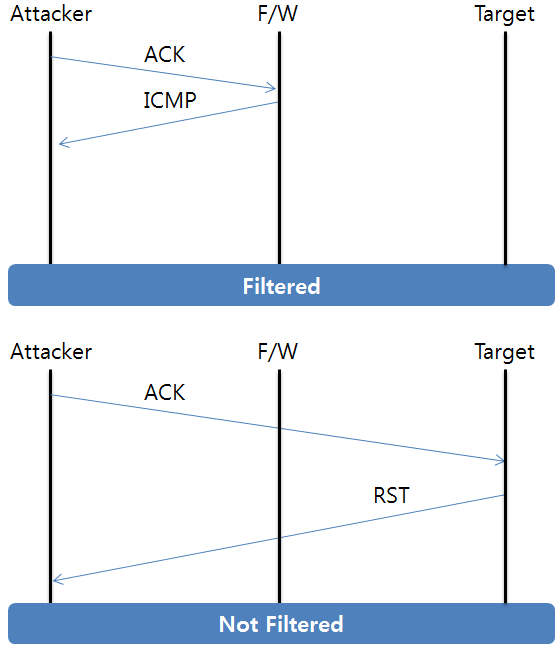
사용 목적 : 포트의 개방 여부가 아닌 방화벽의 Rule Set(필터링 정책)을 테스트 하기 위한 스캔으로 방화벽 Rule Set은 대상 방화벽이 상태 기반(Stateful) 여부(TCP 연결 상태 추적), 대상 포트가 방화벽에 의해 필터링이 되고 있는지를 확인하기 위해서 사용한다.
③ 그림상의 응답을 통해 파악할 수 있는 정보를 무엇인가?
방화벽에서 필터링 여부
필터링 시 : 응답없음 또는 ICMP 메시지 받음
필터링 되지 않으면 : RST+ACK 전송
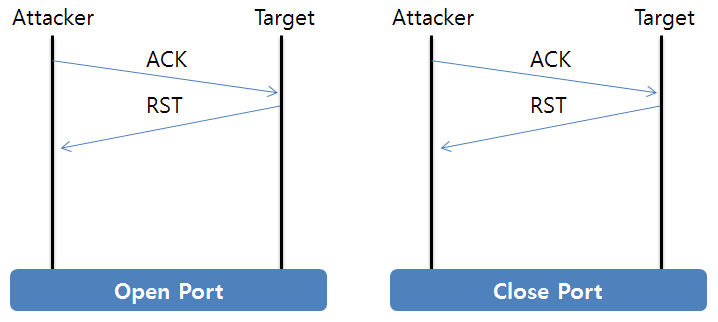
※ ACK 패킷을 이용한 스캔
ACK 패킷을 포토 하나가 아니라 모든 포트에 보내고, ACK 패킷을 받은 시스템은 이에 대한 RST 패킷을 보낸다. RST패킷의 TTL 값과 윈도우 크기 분석 가능하다.
포트가 열린 경우 TTL 값이 64이하인 RST 패킷이 돌아오고, 윈도우가 0이 아닌 임의의 값을 가진 RST 패킷이 돌아온다.
포트가 닫힌 경우 TTL 값이 운영체제에 따라 일정하게 큰 값으며, 윈도우 크기가 0인 RST 패킷이 돌아온다.
보안 운영체제의 MAC방식 중 MLS(Multi Level Security)에서는 객체에 포함된 정보의 보안등급과 주체가 갖는 등급에 근거하여 객체에 대한 주체들의 접근을 제한하는 다양한 모델들이 적용된다.
① 흐름 제어를 위해 No-Read-Up와 No-Write-Down 두 가지 규칙을 사용하여 정보의 기밀성을 보호하는 보안모델의 이름은 무엇인가? (Bell-Lapadula 모델)
② No-Read-up 규칙(Simple Security Property)을 설명하시오. No-Read-up(Simple Security Property) : 특정 수준에 있는 주체는 더 상위 수준을 가지는 데이터를 읽을 수 없다. 즉, 주체의 취급 인가가 객체의 기밀등급보다 같거나 높아야 객체를 읽을 수 있다.
③ No-Write-Down 규칙(Property)을 설명하고, 이러한 규칙이 보안성 관점에서 어떤 의미가 있는가? No-Write-Down 규칙(Property)과 보안성 관점 No-Write-Down 규칙(Property) : 특정 수준에 있는 주체는 더 하위 수준으로 데이터에 쓰기 권한이 없다. 이는 주체의 취급 인가가 객체의 기밀등급보다 낮거나 같아야 객체에 기록할 수 있다. 보안성 관점 : 기밀성 관점에서 높은 등급의 사용자가 정보를 읽어서 낮은 등급으로 유출할 가능성을 방지하기 위한 것이다.
④ 비인가 사용자의 데이터 변경이나 인가된 사용자의 인가되지 않은 데이터 변경 작업을 방지하는 등 정보의 무결성을 보호하기 위해 BiBa 모델이 사용된다. BiBa 모델의 Write 규측(Property)을 설명하시오. BiBa 모델의 No-Write-Up : 사용자 무결성 등급보다 높은 등급을 가진 데이터를 수정할 수 없다.
위의 (예)에서 첫번째 $필드값 - 암호화기법 두번째 $필드값 - Solt값 세번째 $필드값 - 암호화된 Password 해시값
서로 다른 계정이 같은 비밀번호를 사용하더라도 Salt값이 다르면 전혀 다른 해시값이 생성된다. 또 같은 해시값이라도 솔트값이 전혀 다르기 때문에 평문을 유추하기 힘들어 레인보우 테이블에 의한 암호 크랙 공격에 대응이 가능하다. [참고] 솔트(Salt)는 비밀번호와 같이 해시값에 추가적으로 포함된 가입시간이나 난수를 말한다.
pwunconv 명령어는 Shadow 비밀번호 정책의 비밀번호 시스템에서 일반정책으로 변환하는 명령어, 즉 Shadow 파일 비활성화 명령어이다.
Kali Linux 설치 후 초기 접속정보 root / toor 또는 kali / kali
한글 표기 및 입력 설정 apt-get update apt-get install fcitx-hangul apt-get install fcitx-lib* apt-get install fonts-nanum*
재부팅
메뉴바 좌측 버튼을 눌러 Input method를 누른다. 팝업창이 뜨게 되는데 YES를 누른다. 중간에 configuration을 선택하는 창이 나오는데 fctitx를 누른 후 OK를 누른다. 설정이 완료된 후 Fcitx Configuration을 누른다. 여기서 한글을 추가할 수 있는데, Method configuration 창에서 하단의 +버튼을 누르고 Only Show Current Language 체크박스를 해제한 후 Hangul을 입력한 뒤 OK를 누른다. 마지막으로 한/영 변환을 위해 Global Config창으로 들어가 Trigger Input Method에서 Ctrl+Space를 누른 후 한/영 버튼을 눌러 설정을 완료한다. 만일 한/영 버튼을 눌러도 Hotkey 설정이 안된다면 한/영 키 옆의 Alt 버튼을 사용하거나 그 외 편한 버튼을 사용하도록 한다.
OECD 정보보호 가이드라인 목표 가이드라인은 정보시스템과 네트워크를 보호하기 위한 수단으로 모든 참여자(Participants)들 사이에서 보안문화를 촉진하여 모든 참여자들이 관련 보안위쳡과 방지책에 대해 자신의 역할에 맞게 인식하고 보안에 대한 책임을 수용하며 보안을 향상시킬 수 있는 올바른 수단들을 취하게 한다. 정보시스템과 네트워크 및 이들이 이용되는 방식에 대한 보다 큰 신뢰를 형성하는 것을 목적으로 하고 있다.
① 인식(Awareness) - 참여자들은 정보 시스템과 네트워크 보안의 필요 및 보안을 향상시키기 위해 무엇을 할 수 있는지 인지하고 있어야 한다. ② 책임(Responsibility) - 모든 참여자들은 정보시스템과 네트워크 보안에 책임이 있다. ③ 대응(Response) - 참여자들은 보안 사고를 방지, 탐지, 대응하는데 시기적절하게 협력적으로 행동해야 한다. ④ 윤리(Ethics) - 참여자들은 타인들의 적법한 이익을 존중해야만 한다. ⑤ 민주주의(Democracy) - 정보시스템과 네트워크의 보안은 민주사회에서의 근본적인 가치들과 조화되어야 한다. ⑥ 위험평가(Risk Assessment) - 참여자들은 위험평가를 시행해야 한다. ⑦ 보안설계와 이행(Security Design and Implementation) - 참여자들은 보안을 정보시스템과 네트워크의 핵심 요소로 포함시켜야 한다. ⑧ 보안 관리(Security Management) - 참여자들은 보안 관리에 있어 포괄적인 접근 방식을 도입해야 한다. ⑨ 재평가(Reassessment) - 참여자들은 정보시스템과 네트워크의 보안을 재검토 및 재평가하여야 하며 보안 정책, 관행, 도구, 절차 등에 적절한 수정을 가해야 한다.